권한을 바꾸기 전에 검토하기
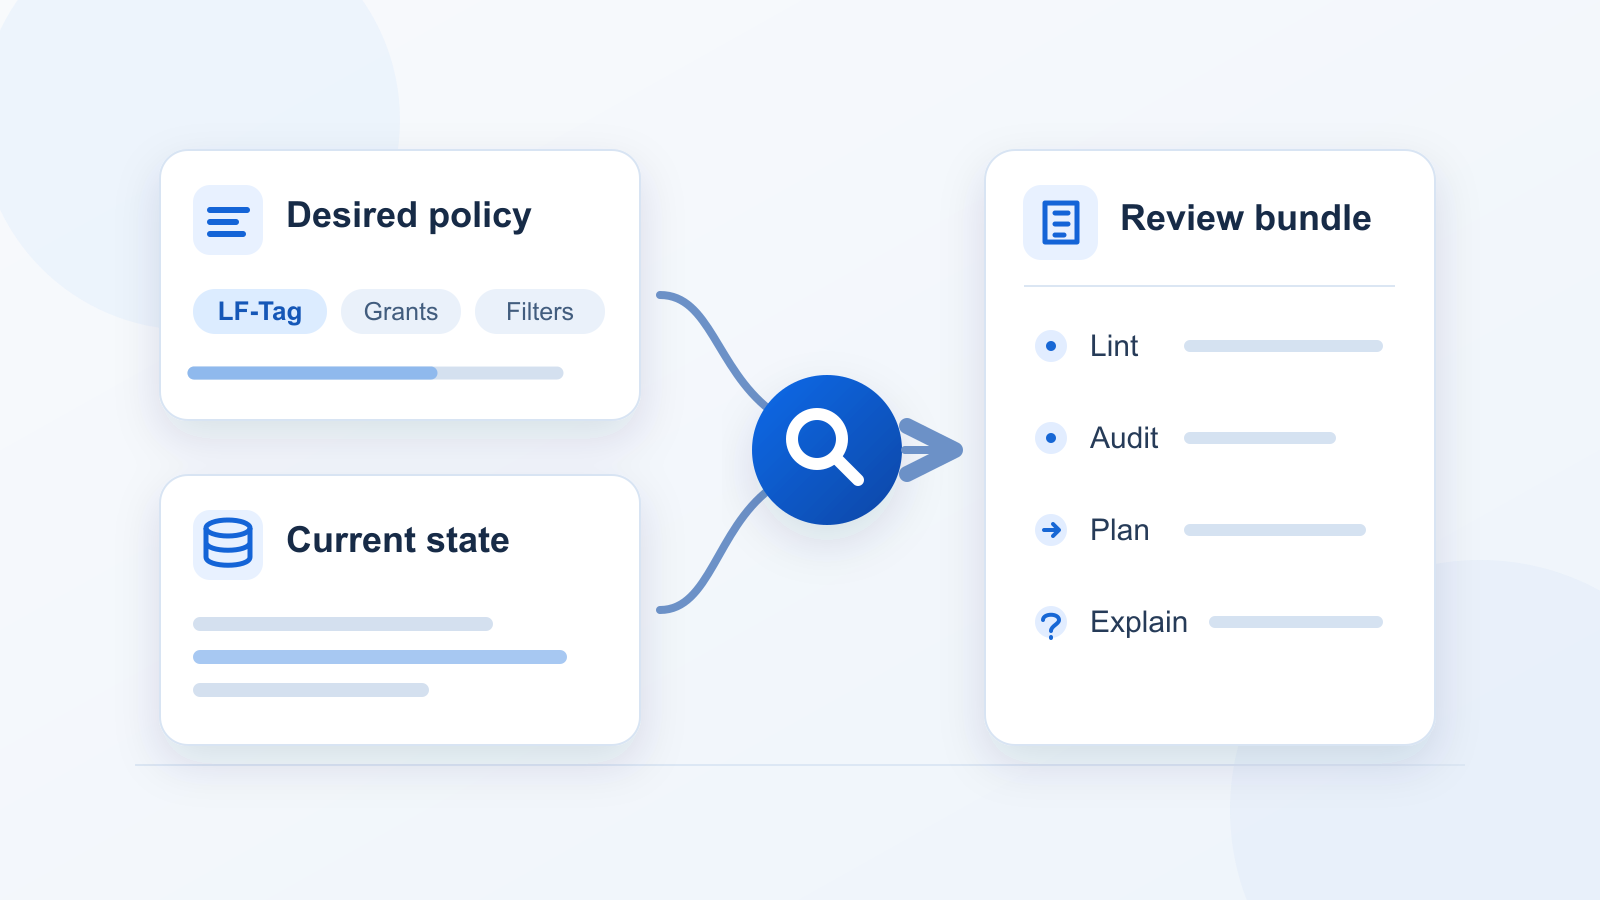
lfpolicy는 데이터 플랫폼 팀이 원하는 AWS Lake Formation 정책을 현재 권한과 비교하도록 돕습니다. 차이를 찾고, 접근이 허용되거나 누락된 이유를 설명하며, 검토 가능한 변경 계획을 만듭니다.
검토 범위
- LF-Tag 정의, 리소스 태그 할당, 권한 부여, 데이터 셀 필터를 확인합니다.
- 정책 파일과 스냅샷을 오프라인으로 검토하거나, 관련 범위의 실제 AWS 상태를 읽기 전용으로 조회합니다.
- 규칙 검사, 차이 점검, 변경 계획, 접근 설명과 요약을 하나의 검토 묶음으로 만듭니다.
오프라인 예제로 시작하기
GitHub 시작 안내는 AWS 인증정보 없이 예제 정책과 현재 상태 파일을 만들고 검토 묶음을 생성하는 과정을 보여줍니다. 설치 방법은 README에 있으며 PyPI에서도 패키지를 확인할 수 있습니다.
실행 범위
실제 AWS 상태 조회는 읽기 전용입니다. lfpolicy는 점검 결과와 계획을 만들며 권한 부여·취소를 직접 실행하지 않습니다. AWS 변경은 운영자 또는 연결한 서비스가 담당합니다. 권한 취소와 태그 값 제거처럼 파괴적일 수 있는 작업은 해당 옵션을 켜지 않으면 계획에서 제외합니다.